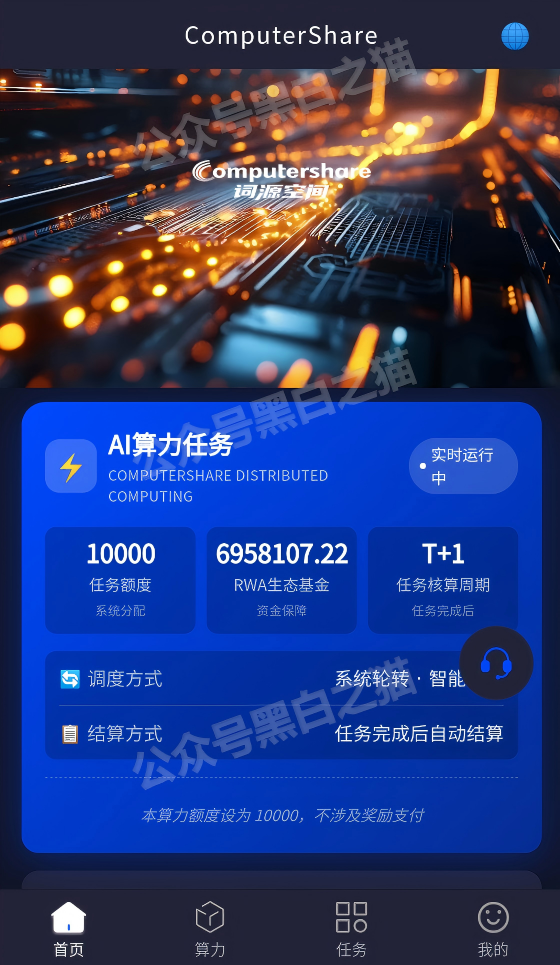
在当前的网络投资环境中,各类打着高科技幌子的资金盘层出不穷,其中伪冒“ComputerShare算力服务平台”的案例尤为拙劣且猖狂。这个项目并非简单的包装失误,而是一场从头到尾都充满低级错误和明显欺诈痕迹的“裸奔”式收割。项目方似乎连基本的伪装心都已丧失,仓促上线只为尽快从投资者手中攫取本金,其操作手法之粗糙,甚至让人怀疑是否还在使用互联网早期的诈骗模板。
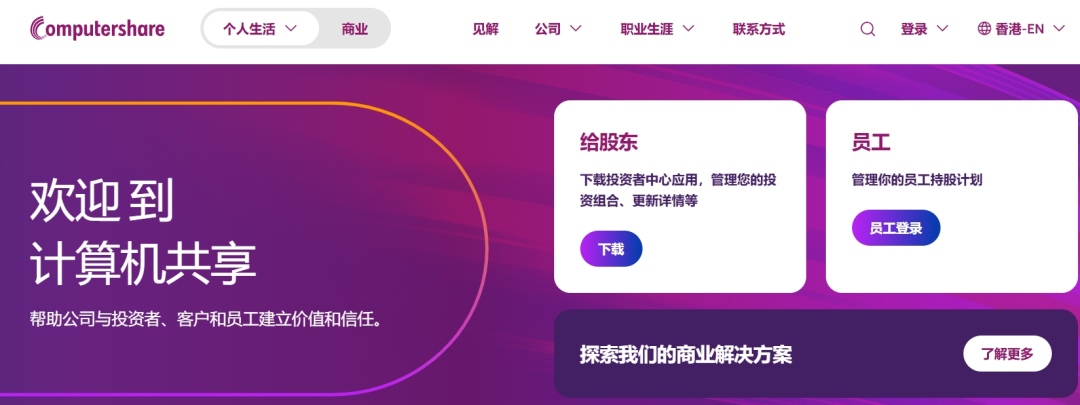
要识破这个骗局,首先必须厘清被冒用主体的真实身份。Computershare,中文常译为计算机共享集团,港股译作昆士兰证券,是一家1978年成立于澳大利亚墨尔本的全球性企业。作为全球最大的股票过户登记代理机构之一,其业务遍布全球20多个国家,为超过7000家上市公司提供股东名册管理、持股登记、分红处理及股权激励等服务。关键在于它是一家后端服务机构,绝非券商,不提供普通的股票买卖交易服务。然而,伪冒平台却将其业务实质完全扭曲,强行贴上“算力”标签,宣称投资者只需购买所谓的“算力套餐”即可获得高额回报,这种“挂羊头卖狗肉”的行为是典型的金融诈骗手法。
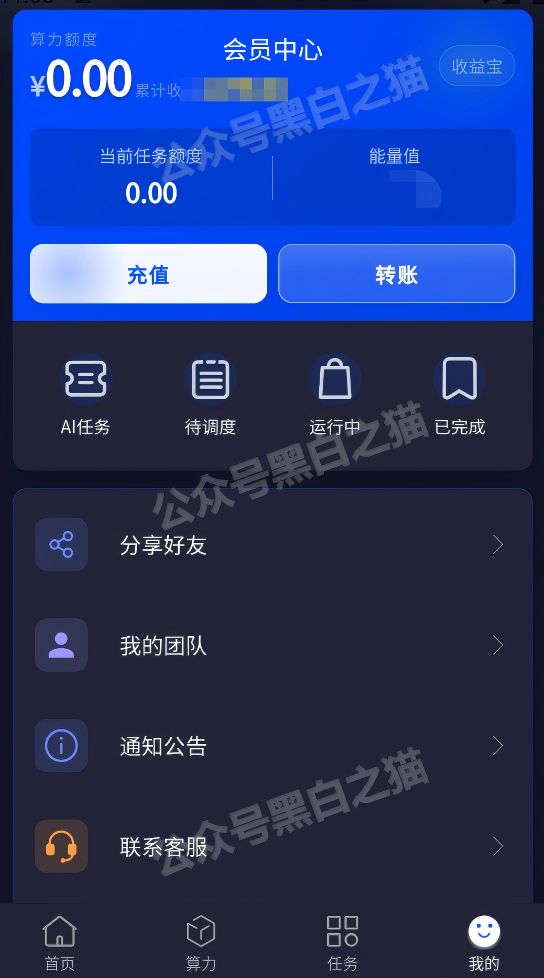
深入观察该伪冒平台的运营逻辑,可以发现其核心目的并非提供技术服务,而是通过拉人头来维持资金链。项目方设置了极为粗暴的门槛,规定用户不充值便无法进入核心聊天群。在这些封闭的社群中,充斥着“赚钱就要拉人头”、“分享即收益”的洗脑宣传。这种依靠下线供养上线的模式,彻底暴露了其庞氏骗局的本质。所谓的“算力”只是一个虚拟的概念外壳,没有任何实际的技术支撑或商业产出,所有的收益承诺都建立在后续投资者的本金之上。
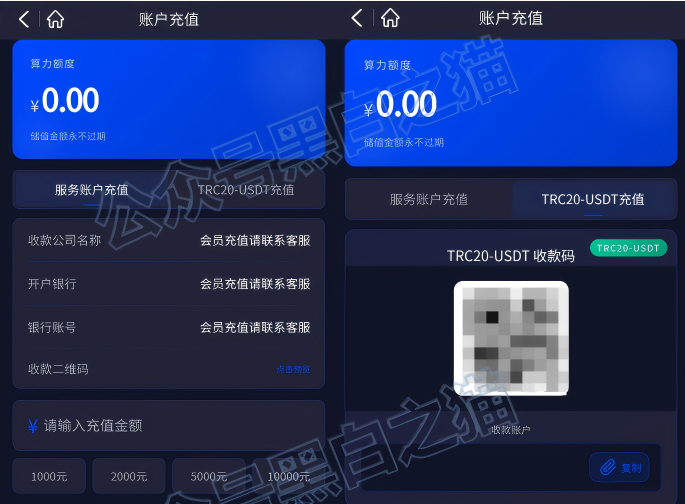
在资金流转环节,该平台的风险线索更是触目惊心。除了常规的虚拟货币USDT充值入口外,该平台竟然还提供了国内的“跑分账户”充值通道。众所周知,“跑分”是洗钱链条中的关键一环,利用个人支付账户为非法资金提供掩护和转移渠道。一个声称拥有国际背景和高科技算力的平台,公然使用涉及违法犯罪的国内付通道进行资金归集,这不仅违背商业常识,更直接将其置于法律的对立面。这种毫不掩饰的违规操作,显示出项目方对法律底线的极度蔑视。
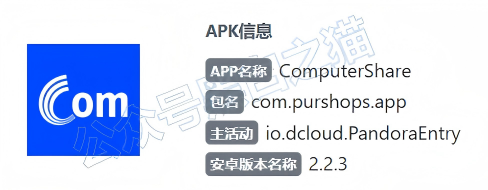
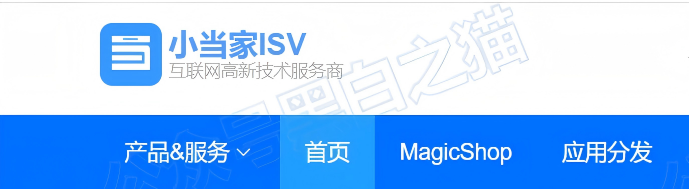
从技术搭建层面来看,该平台的草台班子属性一览无余。据原文披露,其APP下载链接直接指向一家位于重庆的公司所运营的国内APP分发平台。这家公司长期混迹于互联网灰色地带,专门承接各类来路不明的APP分发业务,且多次被列为被执行人,法定代表人也被限制高消费。将如此重要的投资入口依托于一家信誉破产、身负累累债务的公司,足以证明项目方根本无意建立长期合规的运营体系,仅仅是想利用这些廉价且隐蔽的渠道快速收割一波韭菜。
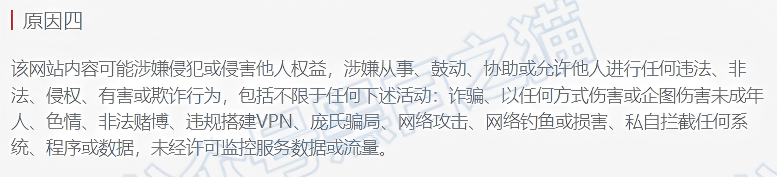
更为确凿的证据来自监管部门的直接干预。该伪冒平台名下的多个域名已被国家工信部直接阻断,无法打开。工信部给出的阻断理由非常明确且直接——“涉嫌从事违法违规活动”。这相当于官方机构已经为该域名的性质盖上了“有问题”的印章。然而,项目方依然试图通过更换马甲或隐藏入口来继续行骗,这种在监管红线边缘试探的行为,进一步印证了其非法经营的本质。
此外,该平台的客服系统也充满了“流水线作业”的痕迹。经过技术测试与抓包分析,发现其客服接口数据来源于一家位于东北大连的公司。这家公司主营即时通讯工具,长期为境外多个资金盘提供国内客服系统支持。这种“一鱼多吃”的服务模式意味着,一旦某个盘口崩盘或被查处,其他关联盘口只需更改名称,即可继续使用同一套客服系统进行诈骗。这种通用的、廉价的客服解决方案,再次证明了该伪冒ComputerShare项目只是众多网络诈骗团伙中的一个普通节点,毫无独特性或正规性可言。
最后,通过对平台域名API接口的IP反查,发现了更多令人熟悉的地址信息,这些技术痕迹往往与过往的其他诈骗案件存在关联。综合来看,这个伪冒“ComputerShare算力”项目从主体冒用、业务虚构、资金洗钱到技术搭建,每一个环节都布满了漏洞。它就像沙漠里的鸵鸟,以为把头埋进沙子里就能逃避现实,殊不知那些满身瑕疵的破绽早已暴露在阳光之下。
在此郑重提醒广大投资者,天上不会掉馅饼。凡是要求先充钱、再拉人、后提现,且披着“算力”、“区块链”等高科技外衣的项目,十有八九是冲着你的本金来的。不要轻信微信群里的暴富神话,更不要因为贪图所谓的高额回报而忽视显的风险信号。别等到平台跑路、群聊解散、客服失联的那一天,才追悔莫及。请捂紧自己的钱袋子,远离此类显而易见的金融陷阱。